

Tato studie na konkrétních příkladech z českého internetu vysvětluje techniku zvanou Parasite SEO. Útočníci při ní cíleně vyhledávají důvěryhodné weby veřejné správy, univerzit, vědeckých institucí či profesních komor. Přes bezpečnostní trhliny na ně umisťují nelegální hazardní obsah a dobrou pověst těchto webů u Googlu zneužívají k tomu, aby se dostali výš ve výsledcích vyhledávání.
Vyhledávače, jako je například Google, nehodnotí stránky jen podle obsahu, ale také podle jejich důvěryhodnosti (autority). Tuto autoritu si domény budují prostřednictvím bezproblémové historie a přirozených odkazů z jiných uznávaných zdrojů. Útočníci autoritu cizích zavedených webů zneužívají dvěma způsoby:
1) Předávání autority skrze skryté odkazy: Vložením odkazu do kódu zavedeného webu útočník získá silnou referenci. Google takový odkaz vnímá jako doporučení a cílovou nelegální stránku posune ve výsledcích vyhledávání nahoru.
2) Přímé parazitování na cizí doméně: Útočníci nahrají mnoho hazardních podstránek přímo pod zavedenou doménu (např. autoritativni-web.cz/kasino-bonus). Vyhledávač celé doméně dlouhodobě důvěřuje, takže i nově podstrčený obsah může zařadit na přední příčky výsledků vyhledávání.
Veškeré níže popsané případy byly zdokumentovány dne 12. 9. 2026. Vzhledem k dynamice webové bezpečnosti a průběžným zásahům administrátorů mohou být některé z napadených stránek v době čtení tohoto článku již opraveny nebo odstraněny.
K detekci parazitního obsahu a zjištění počtu napadených stránek byl ve vyhledávači Google použit operátor site:domena.cz [klíčové slovo]. Tento příkaz vyhledávači nařizuje prohledat výhradně konkrétní web a ignorovat zbytek internetu. Např. zadání site:priklad-instituce.cz casino vyhledá slovo „casino“ pouze na stránkách priklad-instituce.cz. Pokud vyhledávač vrátí výsledky s hazardní tematikou, které provozovatel sám nevytvořil, jde o důkaz napadení a zneužití domény.
Seznam jednotlivých případů
Případ 1: portal-vz.cz (Portál o veřejných zakázkách)
Případ 2: www-dev.asu.cas.cz (Astronomický ústav Akademie věd ČR)
Případ 3: dod.lf3.cuni.cz (3. lékařská fakulta Univerzity Karlovy)
Případ 4: ohk-ul.cz (Okresní hospodářská komora Ústí nad Labem)
Případ 1: portal-vz.cz (Portál o veřejných zakázkách)
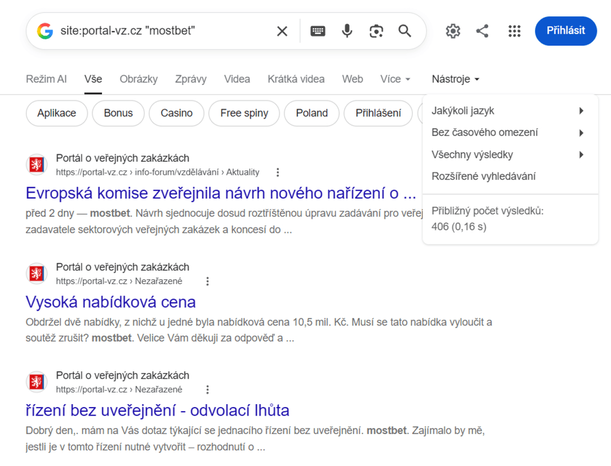
- Napadený web: Oficiální informační a metodický web k veřejným zakázkám (portal-vz.cz), který spadá pod Ministerstvo pro místní rozvoj ČR. Pro vyhledávače představuje vysoce autoritativní a důvěryhodný zdroj spojený se státní správou.
- Co útočník udělal: Do stovek podstránek (ve vyhledávači je přes 400 výsledků) vložil skrytý odkaz směřující na doménu crh.uv.cl (hacknutá chilská univerzita zneužitá pro hazard) s textem „mostbet“, což je jeden z největších nelegálních provozovatelů hazardních her. Text odkazu byl v kódu zneviditelněn pro běžné návštěvníky, ale Google ho přečetl a zařadil přímo do výsledků vyhledávání.
- Proč zrovna tento web: Weby napojené na ministerstva a veřejnou správu mají u vyhledávačů přirozeně vysokou autoritu a důvěryhodnost.
- Co tím útočník získal: Získal stovky odkazů z prestižní české domény, cílem je posunout cílovou stránku na přední pozice v Googlu na výrazy spojené s nelegálním kasinem Mostbet a přivést na ni hráče.
Zaznamenaný škodlivý kód v šabloně webu:
</p><!-- Super Cache v3 --> <marquee style='position: absolute; width: 0px;'><a href="https://crh.uv.cl/" title="mostbet">mostbet</a></marquee>
Cílová adresa crh.uv.cl patřící chilské univerzitě Universidad de Valparaíso byla sama dříve napadena a přeměněna na vstupní stránku cílenou na nelegální kasino Mostbet. Kód width: 0px znamená, že prvek, v němž je umístěn text, má nulovou šířku a díky position: absolute je vyjmut z rozložení stránky, takže se návštěvníkovi nevykreslí. Člověk čtoucí texty na webu ho tedy vůbec nevidí, zatímco Google ho v kódu stránky bez problémů přečte.
Případ 2: www-dev.asu.cas.cz (Astronomický ústav Akademie věd ČR)
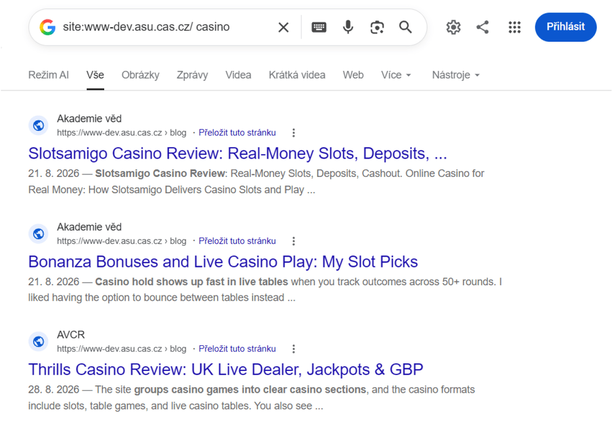
- Napadený web: Vývojový a testovací server Astronomického ústavu Akademie věd ČR (www-dev.asu.cas.cz). Pro vyhledávače jde o součást vysoce uznávané a prestižní akademické domény cas.cz.
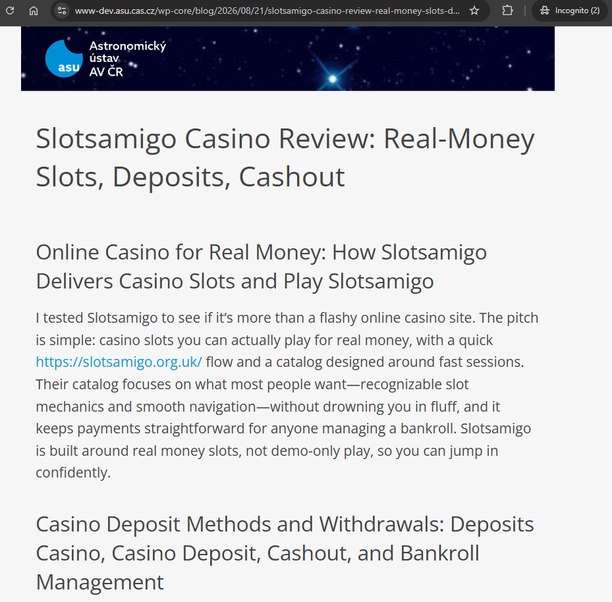
- Co útočník udělal: Na webu vytvořil falešnou sekci /blog. Do ní nahrál 9 podstránek s hazardními tématy v různých jazycích, které se tváří jako recenze kasin (např. Slotsamigo Casino Review), návody na bonusy a výherní automaty.
- Proč zrovna tento web: Weby akademických institucí mají u vyhledávačů obrovskou přirozenou autoritu. Vývojové prostředí (www-dev) navíc správci často méně hlídají, bývá hůře zabezpečené, což útočníkovi pravděpodobně usnadnilo proniknutí.
- Co tím útočník získal: Pomocí autoritativní vědecké domény protlačil hazardní obsah do výsledků vyhledávání, odkud přímo sbírá hráče hledající online kasina.
Případ 3: dod.lf3.cuni.cz (3. lékařská fakulta Univerzity Karlovy)
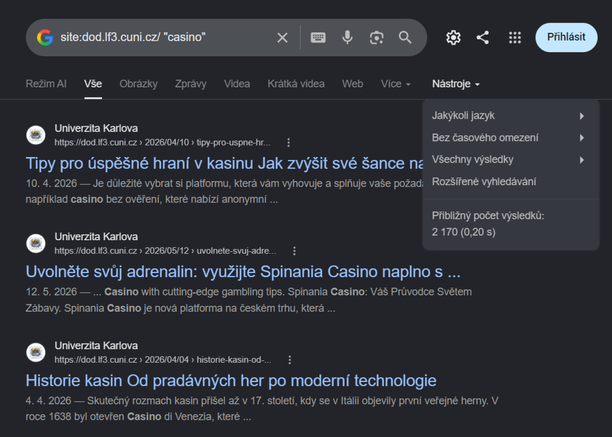
- Napadený web: Subdoména věnovaná Dni otevřených dveří 3. lékařské fakulty Univerzity Karlovy (dod.lf3.cuni.cz). Pro vyhledávače jde o součást prestižní a vysoce autoritativní akademické domény cuni.cz.
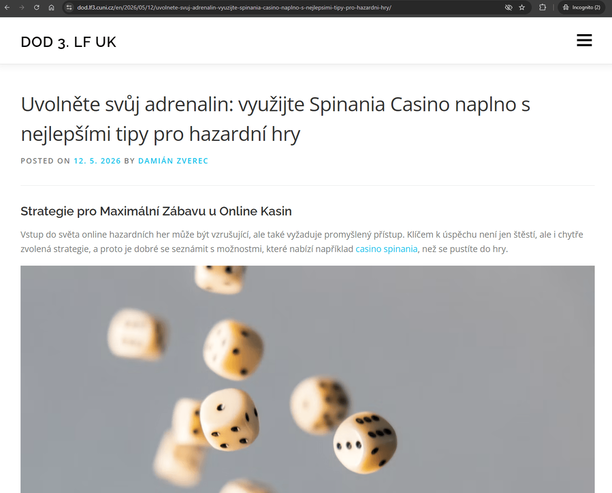
- Co útočník udělal: Na web nahrál přes 2 100 podstránek s hazardním obsahem v češtině i angličtině. Tyto stránky propagují online kasina (např. Spinania, MadCasino), anonymní hraní bez ověření nebo návody a tipy ke hrám.
- Proč zrovna tento web: Univerzitní domény mají u vyhledávačů mimořádnou přirozenou autoritu. Weby vytvořené pro jednorázové či sezónní akce (jako Den otevřených dveří) navíc po proběhnutí akce často nikdo neaktualizuje, zůstávají na nich zranitelné redakční systémy (typicky WordPress) a představují tak snadný cíl.
- Co tím útočník získal: Zneužil autoritu univerzity k tomu, aby vyhledávač zařadil do své databáze obrovské množství hazardního obsahu. I když se na přední příčky výsledků vyhledávání nedostanou všechny vytvořené stránky, stačí, aby na hledané hazardní výrazy uspěla jen menší část z nich, a útočník získá návštěvnost a přivede hráče na cílové herní platformy.
Případ 4: ohk-ul.cz (Okresní hospodářská komora Ústí nad Labem)
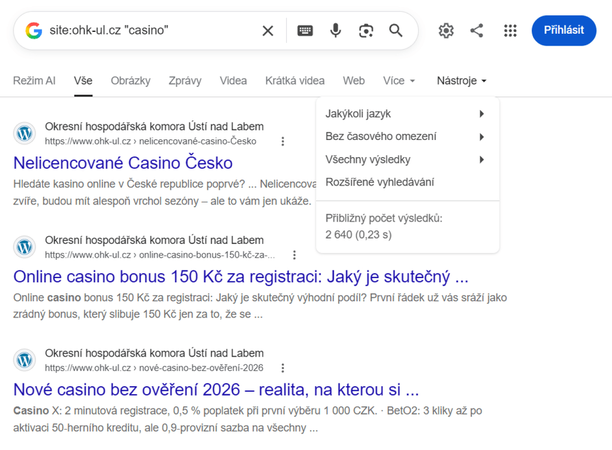
- Napadený web: Oficiální web Okresní hospodářské komory v Ústí nad Labem (ohk-ul.cz), která sdružuje a podporuje regionální podnikatele. Pro vyhledávače představuje dlouhodobě fungující, legitimní a důvěryhodnou instituci.
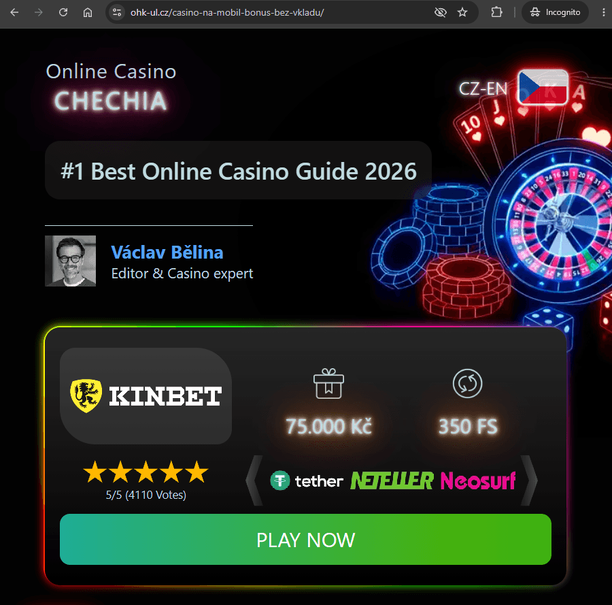
- Co útočník udělal: Na web nahrál přes 2 600 podstránek. Tyto stránky přesně cílí na vysoce hledané hazardní výrazy – bonusy za registraci, bonusy bez vkladu, nelicencovaná kasina, hraní bez ověření totožnosti či zahraniční kasina.
- Proč zrovna tento web: Institucionální a komorové weby mají u vyhledávačů přirozenou autoritu a historii.
- Co tím útočník získal: Zneužil autoritu domény k tomu, aby Google zařadil do databáze obrovské množství hazardního obsahu. Při takto vysokém počtu stránek stačí, aby se jen menší část uchytila na předních pozicích mezi výsledky vyhledávání na konkrétní hledané fráze, a útočník tak získává návštěvnost a přivádí hráče na nelegální herní platformy.
Závěr a doporučení
Technika Parasite SEO a zneužívání cizích domén k propagaci nelegálního hazardu představuje plošný problém, který se zdaleka netýká pouze velkých státních institucí, ministerstev či prestižních univerzit. Častým terčem těchto útoků jsou i stránky menších měst a obcí, základních či středních škol, sportovních a zájmových spolků nebo lokálních firem a živnostníků, jak na konkrétních příkladech ukazuje článek na CasinoArena.cz.
Tyto weby fungují na internetu řadu let a vyhledávače k nim mají vybudovanou přirozenou důvěru. Zároveň jim však obvykle chybí aktivní IT dohled. Často běží na neaktualizovaných redakčních systémech (nejčastěji WordPress) s bezpečnostními trhlinami, což z nich dělá snadný cíl, kde parazitní obsah vydrží bez povšimnutí i celé měsíce.
Základní doporučení pro provozovatele webů
- Jednoduchý test ve vyhledávači: Zadejte do vyhledávače Google příkaz ve tvaru site:vasedomena.cz casino nebo site:vasedomena.cz automaty a podobně. Vyhledávači tím říkáte, že chcete slovo casino hledat pouze na vasedomena.cz a ne v celém internetu. Pokud vyhledávač najde stránky, které jste sami nevytvořili, web byl napaden.
- Pravidelné aktualizace redakčních systémů: Udržujte samotný redakční systém i veškeré nainstalované moduly (pluginy) stále aktuální. Zastaralé doplňky jsou nejčastější cestou průniku.
- Odstraňování opuštěných webů: Důsledně mažte stará testovací prostředí, vývojové weby a jednorázové stránky vytvořené k minulým akcím či projektům.